子供の頃、白い紙にレモン汁で文字や絵を書き、火であぶって浮かび上がる秘密の手紙を楽しんだ経験はないでしょうか。
これは立派な「ステガノグラフィ(情報隠蔽技術)」の一種です。
レモン汁に含まれるクエン酸(C₆H₈O₇)は、乾くと透明になって紙に溶け込みます。ところが熱を加えると、クエン酸が紙の繊維よりも低い温度で分解し始め、燃えきれなかった炭素成分が残って茶色く浮かび上がります。つまり「隠れていた」のではなく、熱という刺激を与えることで初めて「見える状態」に変化するのです。
完全燃焼(不完全分解の場合、炭素が残る)
- 2C₆H₈O₇ + 9O₂ → 12CO₂ + 8H₂O
存在自体を隠すという発想は、現代のサイバー空間でより巧妙な形で進化を遂げています。
レモン汁のトリックは「情報の存在そのものを隠す」という点で、デジタル世界では画像や音声ファイルにデータを埋め込む技術として受け継がれています。
これは、ウェブサイトで時折見かける「見えない広告リンク」を想像したくなります。
「無料でもらえる」というボタンをタップしたつもりが、実は透明な別のリンクが重ねて仕掛けられています。
気づかないうちに全く別のページへ飛ばされたり、意図しない操作をさせられてしまう——「クリックジャッキング」です。ステガノグラフィとは少し異なり、情報の存在を隠すというより視覚だけを騙すトリックですが、「隠す」という発想を悪用するという意味では、根っこにあるものは同じと言えるかもしれません。
ステガノグラフィ技術には二面性があります。
たとえば、子育てをしてれば、お子さんの写真をSNSに投稿することがあると思います。このとき、見えない形で撮影者の情報や著作権データが画像の中に埋め込まれている「デジタルウォーターマーク(電子透かし)」があります。これは、画像、動画、音声などのデジタルデータに、著作権者やIDなどの関連情報を隠して埋め込む技術です。表面上は普通の写真に見えますが、その中にはしっかりと「誰が撮ったか」という情報が隠されているのです。
これは正当な用途ですが、悪意のある用途もあります。
一見ふつうの風景写真の中に不正なプログラムを忍ばせ、個人情報を盗み出す手段として使われます。
こうした手口を使った悪意あるプログラムは珍しくありません。
特に巧妙なのが「多段階感染」という仕組みです。複数の小さなステップを踏むことでセキュリティソフトの目をかいくぐります。
届いたファイルを開く、画像をダウンロードする、という一見ありふれた操作を組み合わせるだけで、悪意あるプログラムが動き出します。
身近な例が「Emotet(エモテット)」と呼ばれるマルウェアです。
Emotetは、以前に実際にメールをやり取りしたことのある相手の名前や文面を使い、本物そっくりの「返信メール」を送りつけてきます。
添付されたファイルを開くと「コンテンツの有効化」という表示が出て、それを許可した瞬間に感染が始まります。
知り合いからのメールに見えるだけに、気づきにくいのが厄介なところです。
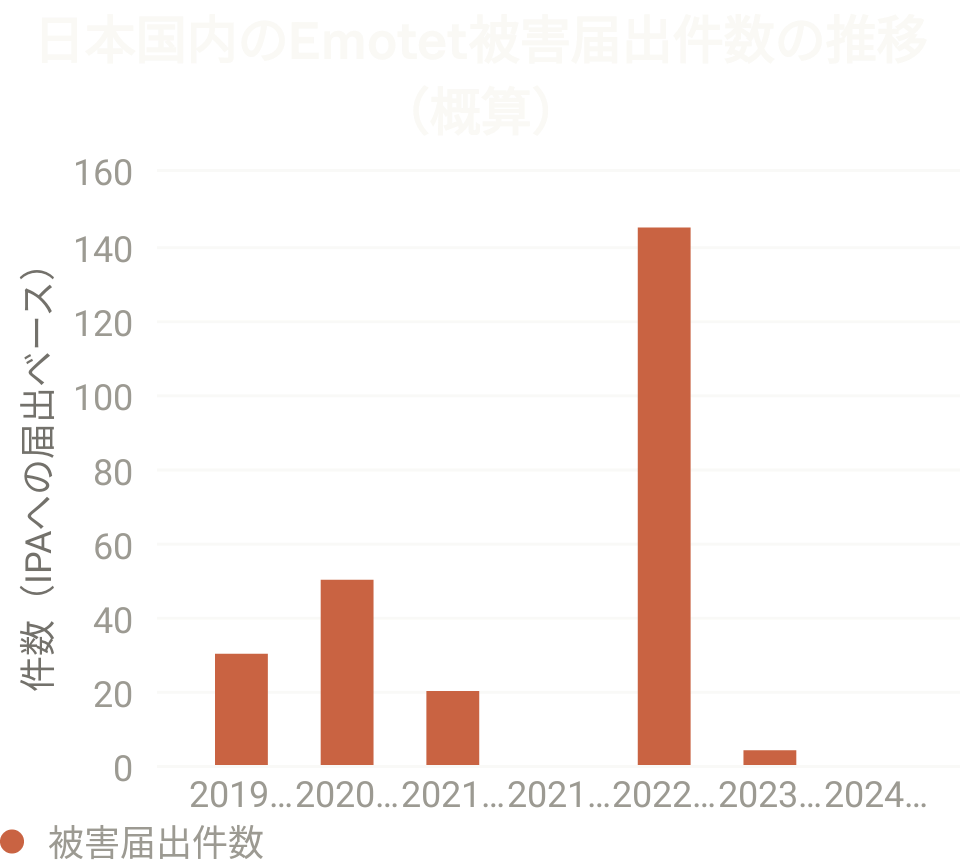
Emotetは2019年から日本で猛威を振るい、2022年には被害が爆発的に増加しました。しかし同年、MicrosoftがOfficeのマクロ機能をデフォルトで無効にしたことで、主な感染経路が封じられました。
2023年以降は急速に沈静化しています。
Emotetが流行したとき、わたしが住む神奈川県でも被害は起きました。
2020年7月に横浜トヨペットで社内のパソコン12台が感染し、取引先を装ったなりすましメールが大量に送られました。
また、2022年3月には相模原市の業務委託先が感染し、市民の個人情報およそ300件が流出した可能性が報じられました。
大きな組織でも、委託先の一社が感染するだけで被害が広がってしまう——そんな現実が浮き彫りになりました。
現状、信頼できるファイルであることが確実な場合は、以下の手順でブロックを解除してマクロを実行することになります。
- 対象のファイルを閉じ、エクスプローラーでファイルを右クリックして「プロパティ」を開く。
- 「全般」タブの最下部にある「セキュリティ」項目の「許可する(Unblock)」にチェックを入れる。
- 「OK」をクリックしてファイルを再度開く。
レモン汁で遊んだあの頃から、情報を隠す技術は大きな進化を遂げました。
今や何気なく受け取った画像ファイルが、悪意あるプログラムの隠れ蓑になることもあります。
無邪気な「秘密の手紙」が今や高度なサイバー攻撃の一端を担っているのはある意味で、興味深いです。


