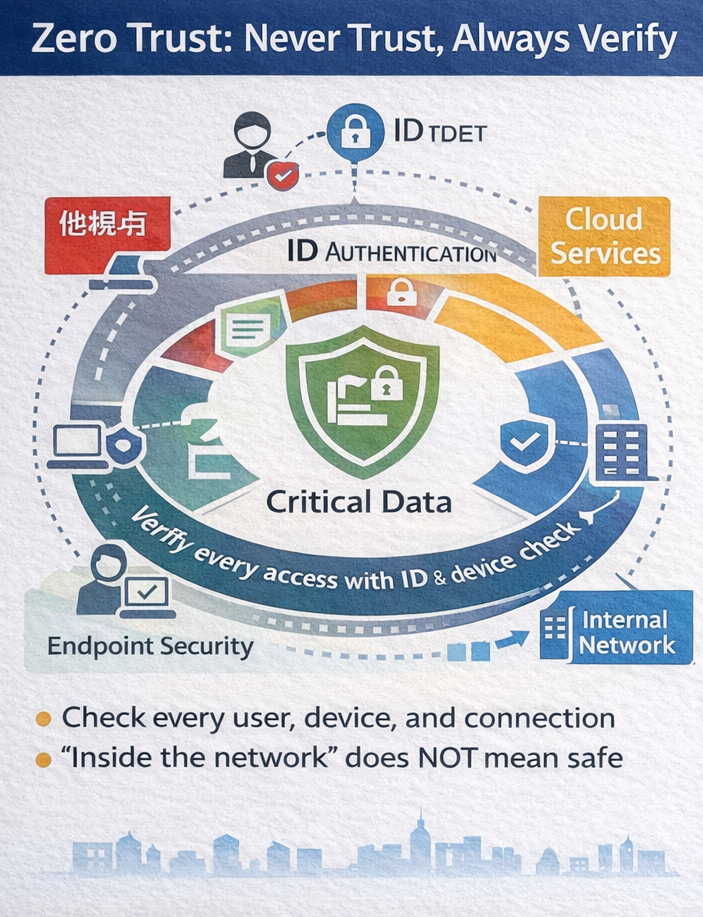
企業のネットワーク防御の第一原則は、「信頼しないこと」です。
社内外という物理的な境界ではなく、利用者・端末・接続状況を都度検証し、正当性が確認できた通信だけに必要最小限の権限を与える──これがゼロトラストの考え方です。クラウド活用やテレワークが常態化した現在、「社内だから安全」という前提は成立しません。
例えば、営業担当者が退職直前に顧客データを大量にダウンロードし、競合企業へ持ち出すケースは現実に発生しています。境界型防御のみの環境では、社内ネットワークからのアクセスは「正規」とみなされ、異常として検知されにくいのが実情です。
ゼロトラストでは、アクセス元のID、端末の状態、接続時間帯、データ取得量といった要素を総合的に評価し、通常業務と異なる挙動を自動的にリスク判定します。必要に応じて追加認証を要求し、権限を制限し、場合によっては即時遮断する──この動的制御こそが内部不正の抑止力となります。
重要なのは、IDを中心にアクセスを制御し、多要素認証や端末状態の確認を通じてリスクを継続的に評価することです。ゼロトラストは「信頼しない」という思想ではなく、「継続的に検証し続ける」という運用です。
ゼロトラストは侵入を完全に防ぐ仕組みではなく、侵入されても重要資産に到達させない構造を作る経営装置です。
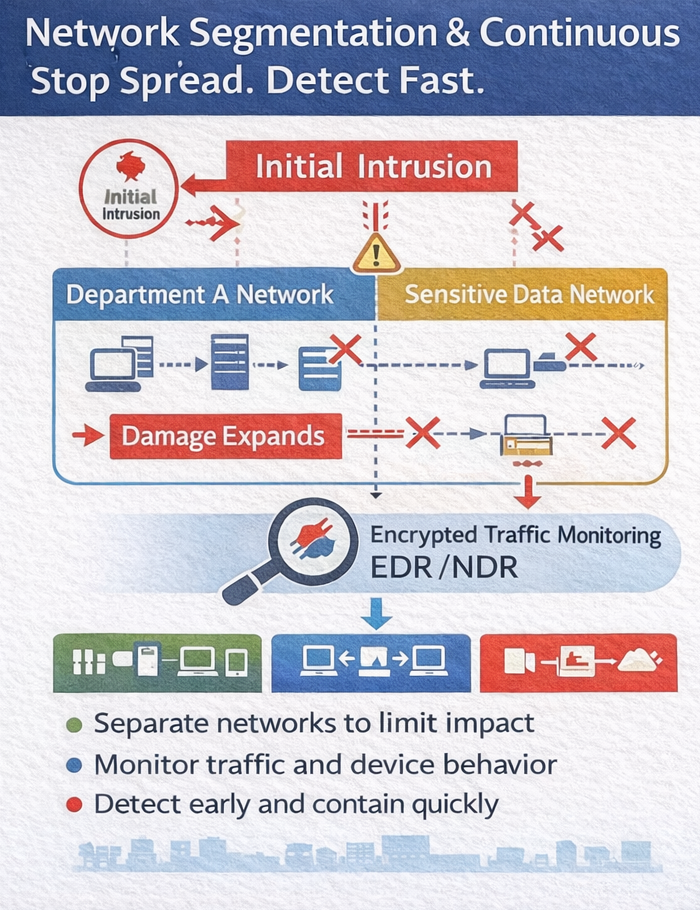
第二のポイントは、「被害を広げない構造」と「即応できる体制」です。
ネットワークは部門や重要情報ごとに論理的に分離され、万が一侵害が発生しても横展開を防ぐ設計が求められます。これは建物の防火区画と同じで、損害額と復旧時間を決定づける要素です。
例えば、フィッシングメールにより一台の端末がマルウェアに感染した場合を考えます。ネットワーク分離が不十分であれば、攻撃者はその端末を足がかりに認証情報を窃取し、ファイルサーバーや顧客情報データベースへ横展開していきます。結果として、侵入から数日で数万件規模の情報流出に発展する事例も少なくありません。
一方、部門単位や機密区分ごとにアクセス制御と通信経路が制限されていれば、侵害は限定的な範囲に留まります。さらに、通信ログや端末挙動を常時監視し、不審な内部スキャンや大量データ転送を即時検知できれば、被害拡大前に封じ込めることが可能です。
重要なのは「侵入を防ぐ」ことだけではなく、「侵入されても広がらない構造」と「異常を即時に把握できる可視化基盤」を持つことです。それが事業停止・賠償・信用低下という三大リスクを最小化する要素となります。
ネットワークセキュリティはITコストではなく、事業停止・賠償・信用低下という三大リスクを抑制するための経営インフラです。


