多くの会社員にとって、情報セキュリティというと「専門部署の仕事」と感じるかもしれません。でも、外部からの攻撃は、特別な担当者だけでなく、毎日パソコンや社内ネットワークを使う全員に関係します。
会社のパソコンはインターネットにつながっています。もし悪意のある第三者がネットワークを通じて侵入できれば、社内システムに攻撃を仕掛け、情報を盗んだり、データを書き換えたりする可能性があります。
そのため会社では、「ファイアーウォール」で不審な通信をブロックし、「侵入検知システム(IDS)」で不正アクセスの兆候を監視しています。
侵入検知システムには大きく2つのタイプがあります。
ひとつはネットワーク型です。これは、会社の出入口に設置された警備カメラのようなものです。ネットワーク全体の通信を見張り、「怪しい動き」がないかを監視します。外部からの不審なアクセスや、大量通信などを検知するのが役割です。
もうひとつはホスト型です。こちらは、各パソコンやサーバーの中に設置されたセンサーのようなものです。特定の端末の中で不審なファイル変更や、通常と異なる動きがないかを監視します。いわば「部屋の中の異変」を見つける役割です。
ネットワーク型が「建物の出入口を監視する仕組み」だとすれば、ホスト型は「各部屋を見守る仕組み」です。両方を組み合わせることで、外からの侵入と、万一入り込まれた後の異常の両方に備えています。
また、無線LANのセキュリティも重要です。会議室などで利用する Wi-Fi も、設定が弱ければ攻撃者にとってはかっこうの侵入経路になります。
そもそも、無線LANは、有線(イーサーネット)のような閉じた情報経路ではありません。たとえるなら、拡声器です。構造上「聞こうと思えば誰でも聞ける」仕組みです。
だからこそ、強い暗号化と正しい設定が前提になります。
会社では、通信の暗号化方式として WPA / WPA2 が使われています。どちらもネットワークを暗号化して盗聴や侵入を防ぐ仕組みですが、WPA2 の方がより強力な暗号技術を使っており、安全性が高いとされています。
| 項目 | WPA | WPA2 |
| セキュリティ強度 | 中 | 高 |
| 暗号アルゴリズム | TKIP | AES(より強力) |
| 現役度 | 古い機器で使われることあり | 現在の標準 |
WPAのTKIPは RC4 という暗号アルゴリズムを使っています。RC4は、1987年に開発されたストリーム暗号です。いまは安全性を満たしておらず、情報の機密性を目的として使用することは非推奨とされています。CRYPTREC暗号リスト*でも、2021年に運用監視暗号リストから削除されました。
- *CRYPTREC暗号リスト:政府のプロジェクト「CRYPTREC」によって安全性や実装性を評価された暗号技術のリストのこと。
最近では、WPA2よりさらに強力な暗号方式である「WPA3」も登場しています。WPA3でも、通信内容の暗号化には WPA2と同様にAES(Advanced Encryption Standard) が使われています。大きく変わったのは「認証方式」です。
- WPA2:PSK(事前共有鍵)方式
- WPA3:SAE(Simultaneous Authentication of Equals)方式
が採用されています。SAEは、通称 Dragonflyハンドシェイク と呼ばれます。簡単に書くと、パスワードを盗み取られても、過去の通信は解読できない性質があります。WPA2より、総当たり攻撃に対する耐性が強いのです。
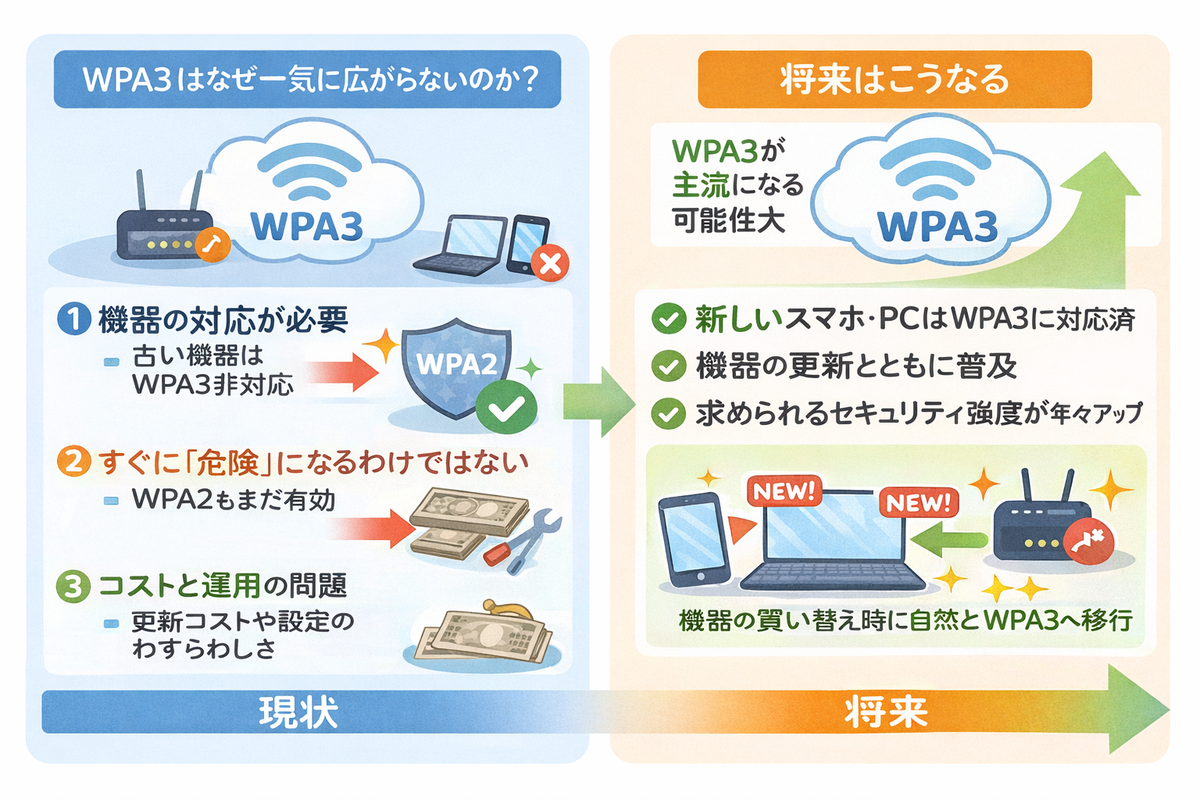
ただし、WPA3を使うには、Wi-Fi機器とパソコンやスマートフォンの両方が対応している必要があります。会社では古い機器が混在していることもあり、一気に切り替えるのは簡単ではありません。
現在もWPA2は安全な方式として広く使われていますが、機器の更新にあわせて、今後はWPA3へ移行していく流れになると考えられています。
攻撃者による手口もさまざまあります。たとえば「ポートスキャン」は、建物の窓やドアが開いていないか一つずつ確認するように、システムの弱点を探る行為です。「DoS攻撃」は、大量のアクセスを送りつけてシステムを停止させる、業務妨害のようなものです。
こうした対策の多くは情報システム部門が担っています。しかし一般社員として大切なのは、「外部からの攻撃は常にある」という前提で行動することです。不審なメールを開かない、見覚えのないWi-Fiに接続しない、パソコンの動きがおかしいと感じたら早めに上長や情報システムに報告する――その基本行動が、技術的な対策と同じくらい、あるいはそれ以上に重要だと思います。
情報セキュリティは、専門家の専売特許ではありません。わたし達の「日々の注意」が支えています。会社の門も部屋も守られていますが、最後の砦は私たちひとりひとりの気づきです。


